Exposição de dados de clientes nas unidades
Equipes locais podem copiar listas de clientes, dados de pagamento e registros de contato para ferramentas de IA ao preparar promoções ou respostas, sem visibilidade da franqueadora.

Franqueados podem adotar ferramentas de IA, contas e práticas próprias. A KonaSense reúne visibilidade e políticas para as unidades integradas, ajudando a proteger dados de clientes e a aplicar as diretrizes da rede.
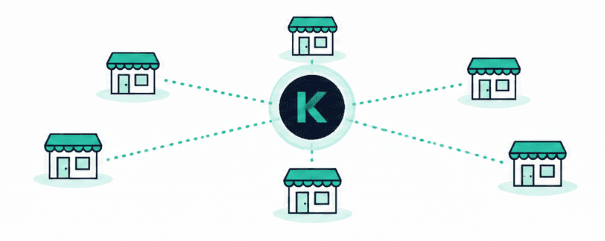
Em uma rede de franquias, operadores independentes fazem escolhas próprias sobre ferramentas de IA. Sem políticas e visibilidade compartilhadas, os cuidados com dados e comunicação podem variar entre unidades.
Equipes locais podem copiar listas de clientes, dados de pagamento e registros de contato para ferramentas de IA ao preparar promoções ou respostas, sem visibilidade da franqueadora.
Unidades diferentes podem usar ferramentas de IA de formas distintas. Isso dificulta a aplicação de um padrão comum para o tratamento de dados e a comunicação com clientes.
Sem registros compartilhados, a franqueadora pode não saber quais ferramentas de IA são usadas, por quais equipes e com quais dados.
O uso inadequado de dados de clientes em uma unidade pode causar um incidente de privacidade com repercussão para toda a marca.
A KonaSense permite aplicar políticas compartilhadas nas unidades com sensores e integrações configurados, enquanto as equipes usam IA em marketing, atendimento e operações.
Visibilidade das interações de pessoas e agentes com IA nas aplicações e integrações configuradas pela organização.
Controles no ponto de uso para reduzir a exposição de dados e responder a interações de risco, conforme a política e a integração.
Políticas, registros de decisões e contexto para supervisionar o uso de IA nos fluxos integrados à KonaSense.
A detecção de padrões ajuda a encontrar dados sensíveis. As Skills da KonaSense permitem configurar políticas para o contexto de uso de IA e orientar a resposta ao risco. Os exemplos abaixo ilustram situações do setor. Bloqueio e orientação dependem da integração e das políticas configuradas; a revisão humana segue o processo definido pela organização.
Listas de clientes usadas em ações de comunicação sem controles definidos
Exemplo ilustrativo de prompt“Crie uma campanha promocional com esta lista de clientes, incluindo nomes, e-mails e histórico de pedidos.”
Aplicação da política neste cenárioNeste cenário, a política pode identificar dados pessoais e orientar a equipe a usar o fluxo aprovado para campanhas. A mensagem de orientação deve refletir as regras de consentimento e de marca definidas pela rede.
Além da identificação de dados sensíveisDetectar e-mails e telefones ajuda a identificar dados pessoais. A orientação sobre consentimento e uso de modelos de campanha precisa considerar a finalidade da ação.
Aplicação de diretrizes comuns em unidades com gestão independente
Exemplo ilustrativo de prompt“Uma unidade instala uma extensão de IA e começa a enviar exportações do sistema de ponto de venda para ela.”
Aplicação da política neste cenárioNas superfícies compatíveis e configuradas, a KonaSense pode bloquear interações que violem a política da franqueadora e permitir os usos aprovados. A implantação dos sensores nas unidades faz parte desse controle.
Além da identificação de dados sensíveisA inspeção de dados em um dispositivo não define, por si só, quais usos de IA a rede aprova. Esse critério precisa ser compartilhado e aplicado nas unidades participantes.
Os sensores da KonaSense capturam interações em navegadores gerenciados e agentes de código compatíveis. A cobertura e os controles disponíveis dependem da integração e da configuração adotadas.
Sensor para Chrome e Edge que acompanha o uso de aplicações de IA compatíveis, como ChatGPT, Gemini, Copilot e Claude. Nas interações cobertas, pode bloquear, mascarar ou avisar, além de registrar eventos e orientar o usuário conforme a política.
Mais informações →Governança para agentes de código em integrações compatíveis, como Claude Code, GitHub Copilot, Cursor e Codex. Avalia chamadas de ferramentas e ações antes da execução nos pontos em que a integração permite intervir, com registros para investigação e auditoria.
Mais informações →Baixe o panorama de riscos de IA em franquias e veja como estruturar controles para dados de clientes e usos de IA nas unidades.