Seus agentes de código estão conectados a ferramentas que você nunca inventariou. Eles leem tickets de Jira, abrem pull requests, consultam bancos e chamam APIs internas. O conector que torna isso possível é o MCP, e para a maioria das equipes de segurança ele é um ponto cego completo.
Este texto é para o CISO, o CIO e o líder de plataforma que ouviram "MCP" numa daily e querem entender por que isso muda o quadro de risco, e o que significa governar.
O que é MCP, de fato
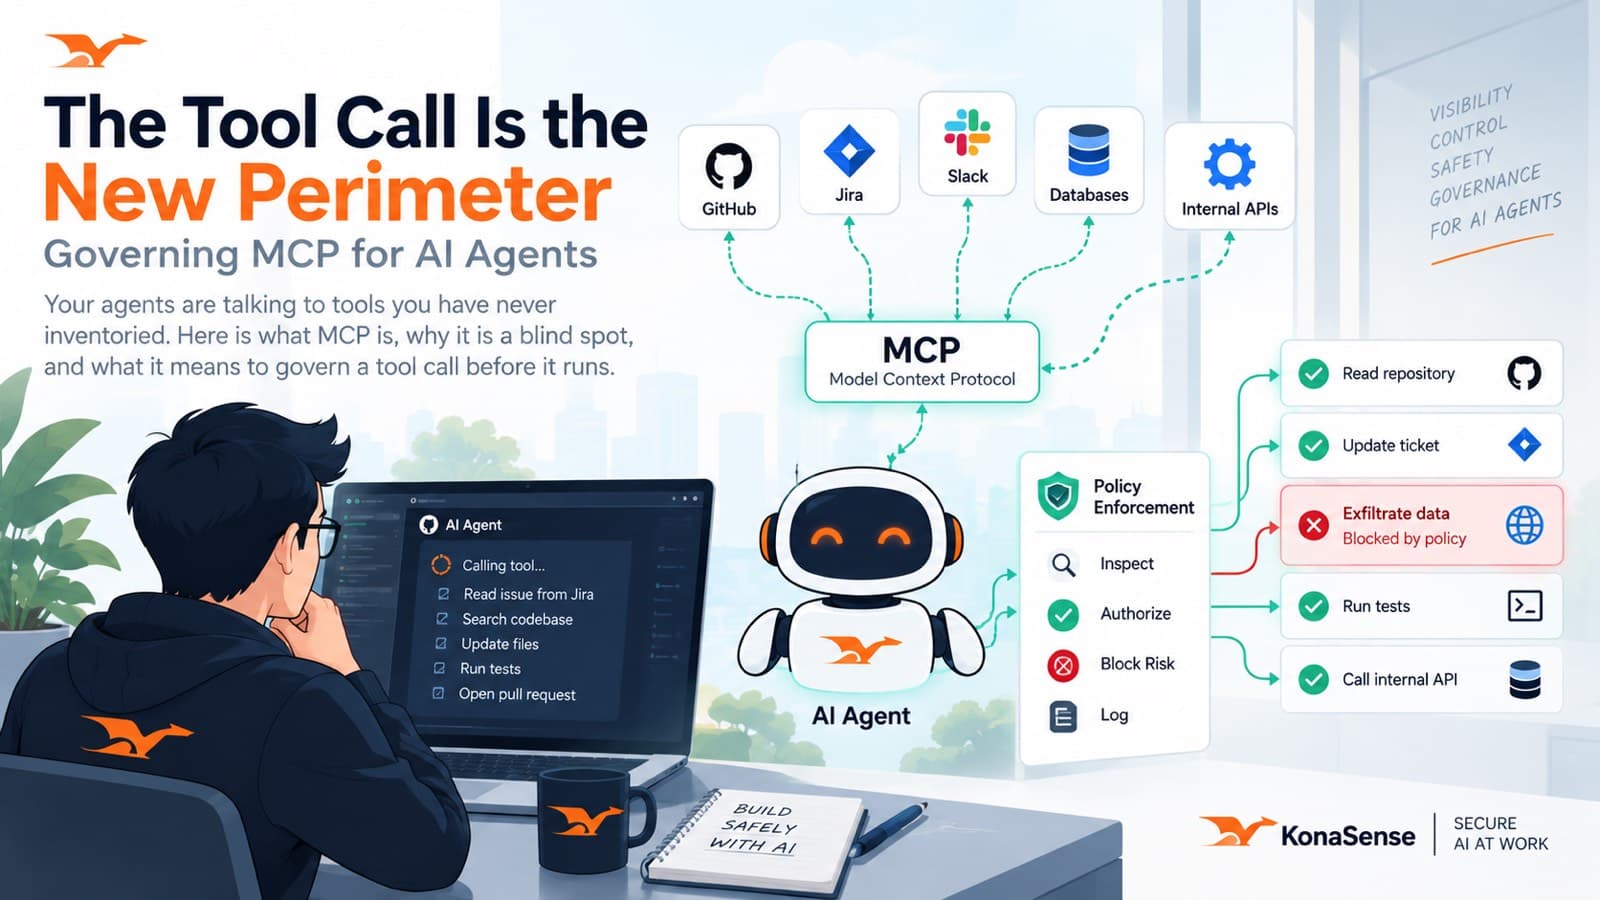
MCP, o Model Context Protocol, é um jeito padrão de um agente de IA alcançar ferramentas e dados fora de si: um servidor de Jira, um de GitHub, um banco, uma API interna, um servidor que alguém escreveu numa tarde. É o que transformou agentes de sistemas que falam em sistemas que fazem. Quando um agente "usa uma ferramenta", em geral é uma chamada de MCP acontecendo por baixo.
É genuinamente útil. E é também o momento em que o agente sai do modelo e toca o seu mundo.
Por que é um ponto cego
Servidores de MCP são plugados por desenvolvedores, uma máquina de cada vez, do mesmo jeito que as pessoas antes adicionavam extensões de navegador ou instalavam um CLI. Raramente há uma lista central de quais servidores existem, quem conectou ou o que eles alcançam. Segurança não aprovou a maioria porque segurança nunca os viu.
O risco não é hipotético nem exótico. É um servidor com permissão demais, uma ferramenta que alcança mais do que deveria, ou um servidor puxado de um registro público que ninguém revisou. O raio de impacto é tudo que aquela ferramenta consegue tocar.
O que significa governar uma chamada de ferramenta
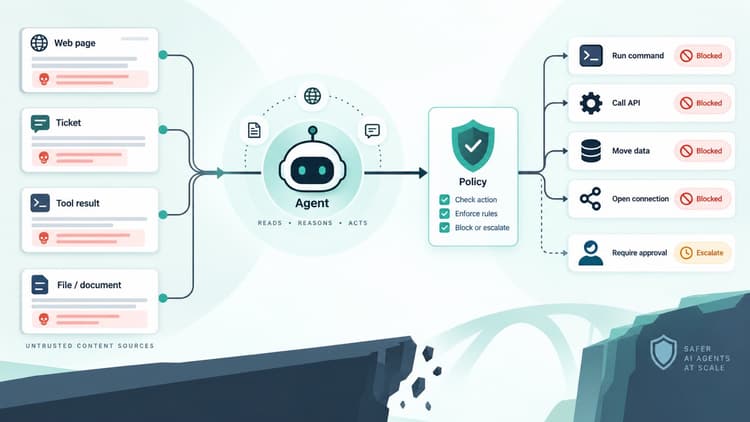
Governar MCP não é bloquear agentes. É colocar um ponto de decisão onde hoje não há nenhum: entre o agente decidir chamar uma ferramenta e a ferramenta rodar.
Três coisas precisam ser verdade para essa decisão ser real. Você precisa de um inventário: quais servidores e ferramentas de MCP seus agentes de fato conectam, por pessoa e por tenant. Precisa de política na chamada: poder permitir, negar ou exigir aprovação com base no servidor, na ferramenta e no que está sendo pedido, avaliado antes de a chamada executar. E precisa de registro: qual servidor e ferramenta foram usados, com quais argumentos, e qual foi a decisão.
Onde a KonaSense entra
É exatamente essa a camada que a KonaSense governa. A gente inventaria os servidores e ferramentas de MCP que seus agentes conectam no Claude Code, Cursor, Copilot e Codex, e aplica política a cada chamada de ferramenta antes de ela rodar: permitir, bloquear ou mandar para revisão. O servidor, a ferramenta e a decisão ficam registrados e exportáveis para o seu SIEM, então uma chamada de ferramenta nunca é um evento silencioso.
É o mesmo princípio de Quando a IA passa a executar: o risco vive no momento em que o agente estende a mão para agir, não no nome do produto na janela. O MCP é onde esse momento mais acontece, e é onde o controle deve estar.
Veja quais servidores de MCP seus agentes estão chamando