Pergunte a cinco fornecedores o que é um "agente de IA" e você recebe cinco respostas. Ainda não existe definição fechada, e isso não é preciosismo. Se você não consegue dizer o que é um agente, não consegue dizer quais das ferramentas de IA que já rodam na sua empresa são agentes, e não consegue decidir o que governar.
Este é um guia em linguagem simples para o CISO, o CIO e o CTO: de onde vem a palavra, uma definição que se sustenta, os tipos que você vai de fato encontrar e como um agente é por dentro, do primeiro prompt até o momento em que ele muda alguma coisa.
A gente já deu vários nomes a isso por décadas
A ideia de um software que age em nosso nome é antiga. A gente só foi trocando o nome à medida que ele ficou mais capaz.
Bots e chatbots. Respondedores roteirizados. Seguiam uma árvore de decisão que alguém escreveu à mão. Úteis, mas não escolhiam nada.
RPA (automação robótica de processos). "Robôs" de software que clicavam pelas telas e moviam dados entre sistemas, passo a passo fixo. Ações reais em sistemas reais, mas cada passo era pré-programado.
Assistentes virtuais e macros. Da Siri a uma macro de planilha e a um cron job da madrugada. Rodavam uma rotina definida quando pedido ou no horário marcado.
Todos eles tomam ações. Então o que é de fato novo? Em cada caso acima, um humano escreveu os passos com antecedência. O software seguiu. O novo é que o modelo agora escolhe os passos sozinho, em tempo de execução, com base no que vê. É essa a linha que separa um agente de tudo que construímos antes.
Uma definição de trabalho
Compare com um fluxo fixo, onde o código dita cada passo e o modelo, se houver, só preenche uma lacuna. A indústria traça a mesma linha: fluxos predefinidos de um lado, e agentes cujo modelo dirige o próprio processo e uso de ferramentas do outro. Se a tela parece uma janela de chat é irrelevante. O que importa é se o sistema está decidindo e executando, ou apenas respondendo.
Mais uma distinção que vale guardar. O modelo não é o agente inteiro. Em volta dele há software, muitas vezes chamado de runtime ou harness, que conecta o modelo às ferramentas, gerencia a sessão e aplica as permissões que existirem. Então "isto é um agente?" não é uma propriedade só do modelo. Depende do que o runtime deixa ele alcançar e fazer.
Os tipos que você vai encontrar
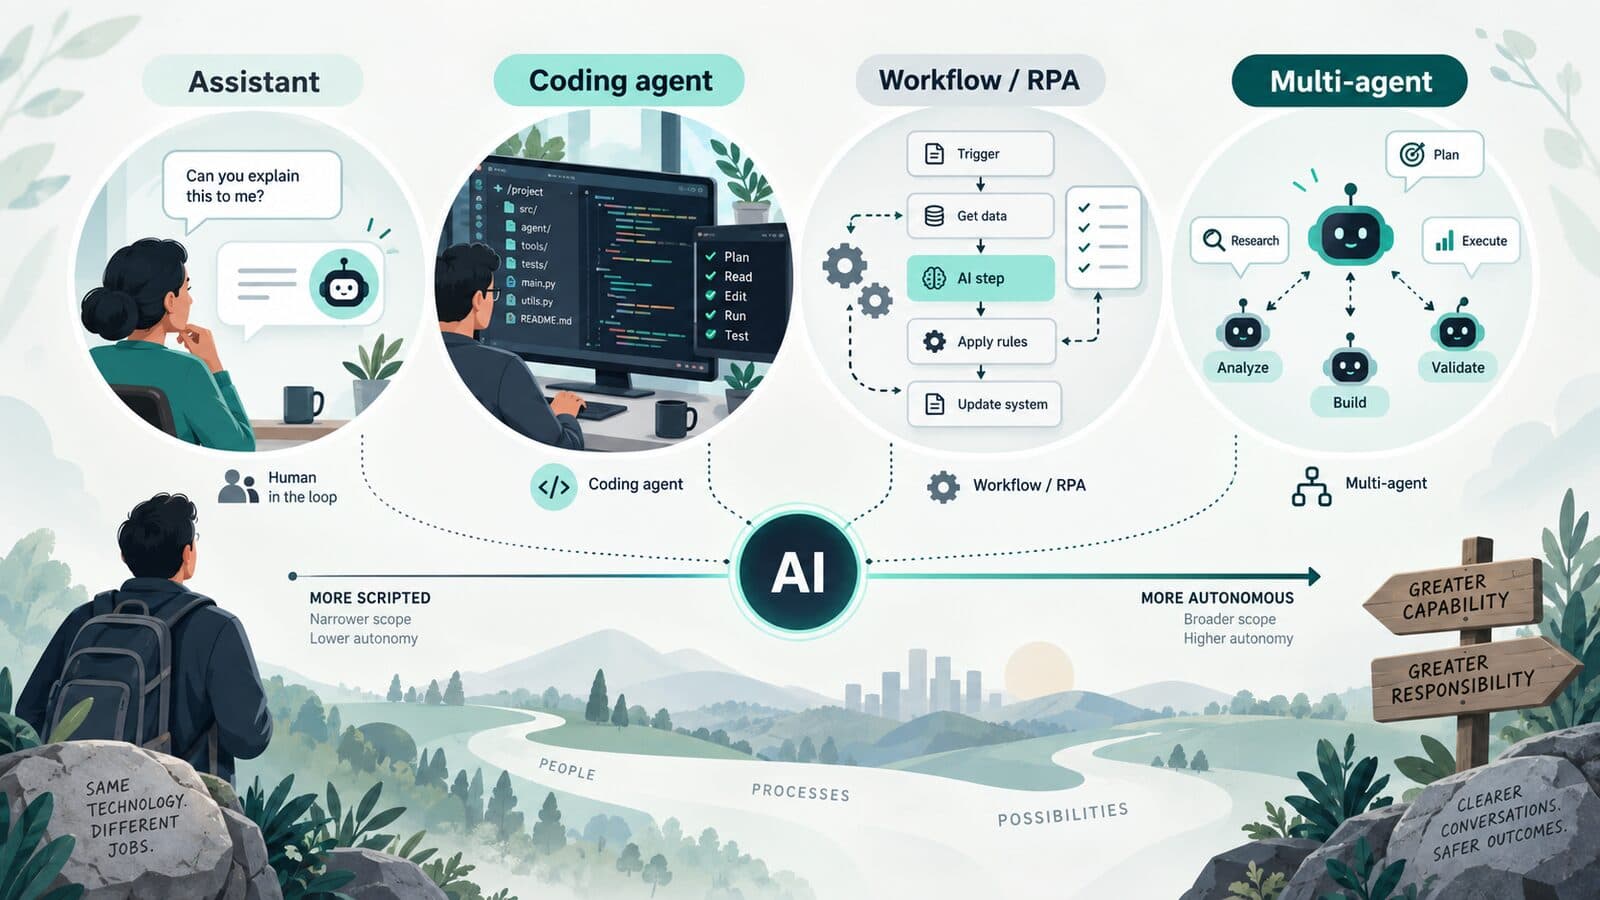
"Agente" é uma categoria, não um produto. Na prática você esbarra num punhado de formatos distintos, e eles carregam riscos diferentes:
A pessoa pergunta, a IA responde, a pessoa segue no meio. Autonomia mais baixa. O risco é mais o dado que entra.
Claude Code, Cursor, Copilot, Codex. Leem um repositório, rodam comandos, editam arquivos e decidem o próximo passo. Execução real em máquinas e sistemas de desenvolvedor.
Passos quase todos fixos, com um modelo em um ou dois deles. Previsível, mas agora com um passo de raciocínio que pode desviar.
Dado um objetivo, o agente roda muitos passos sozinho e pode delegar partes a subtrabalhadores. Autonomia mais alta, mais difícil de reconstruir depois.
Há também um eixo de acionamento que atravessa todos: alguns são iniciados por uma pessoa, outros acordam num horário ou num gatilho e rodam sem supervisão. Autonomia (o quanto faz sozinho) e como é iniciado são perguntas diferentes, e as duas importam mais do que a marca na janela.
Do primeiro prompt à execução da ferramenta
Por baixo, a maioria dos agentes roda o mesmo loop. Ele começa com um objetivo e não para numa única resposta:
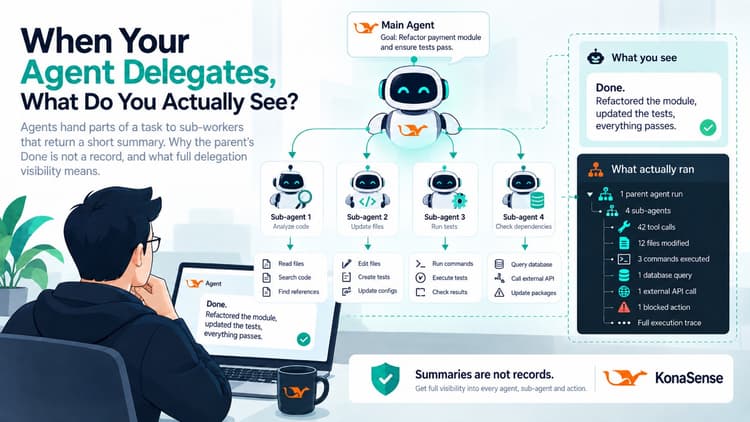
Duas coisas nesse loop importam para quem cuida de risco. Primeiro, o passo 3 é onde o agente sai do modelo e toca o seu mundo: um comando de shell, uma escrita de arquivo, uma requisição web, uma chamada a uma ferramenta externa via MCP. É o momento em que uma decisão de governança é tomada ou perdida. Segundo, o loop pode se ramificar. Um passo pode subir um subtrabalhador com o próprio contexto, que faz parte do trabalho e devolve um resumo curto. O "Pronto" final do agente é um resumo do resultado, não a transcrição completa de tudo que os subtrabalhadores executaram.
Por que a definição importa
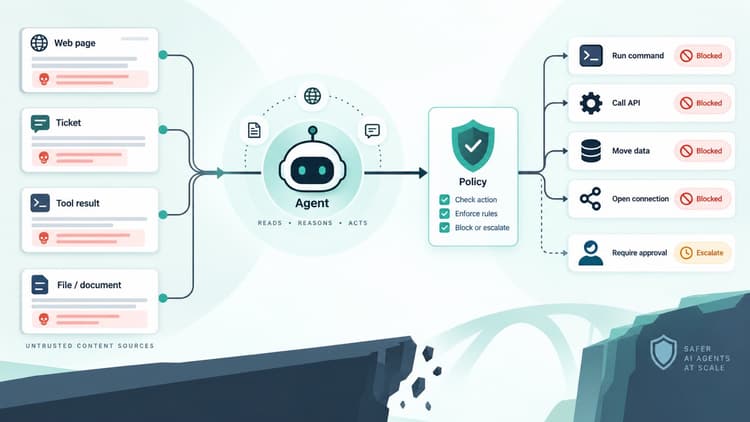
O motivo de acertar isto não é vocabulário. É que o risco vive dentro desse loop, não no rótulo. Duas ferramentas podem ser chamadas de "agente" e carregar exposições completamente diferentes, dependendo de quais ferramentas o loop alcança, do que ele tem permissão de executar e de se alguém consegue ver ou parar o passo 3.
Então a pergunta útil nunca é "isto está rotulado como agente?". É "há um modelo escolhendo e executando passos aqui, e o que ele alcança quando faz isso?". Governe isso, e o rótulo deixa de importar. Escrevemos sobre o lado da governança em Quando a IA passa a executar: a ferramenta é temporária, as consequências não são, e observar uma ação depois que ela rodou não é a mesma coisa que conseguir pará-la antes.
Na KonaSense, é nessa unidade que a gente trabalha: não o nome do produto na janela, mas o loop por baixo dele, e o momento em que ele estende a mão para agir.
Veja como a KonaSense governa agentes pelo que fazem, não pelo nome