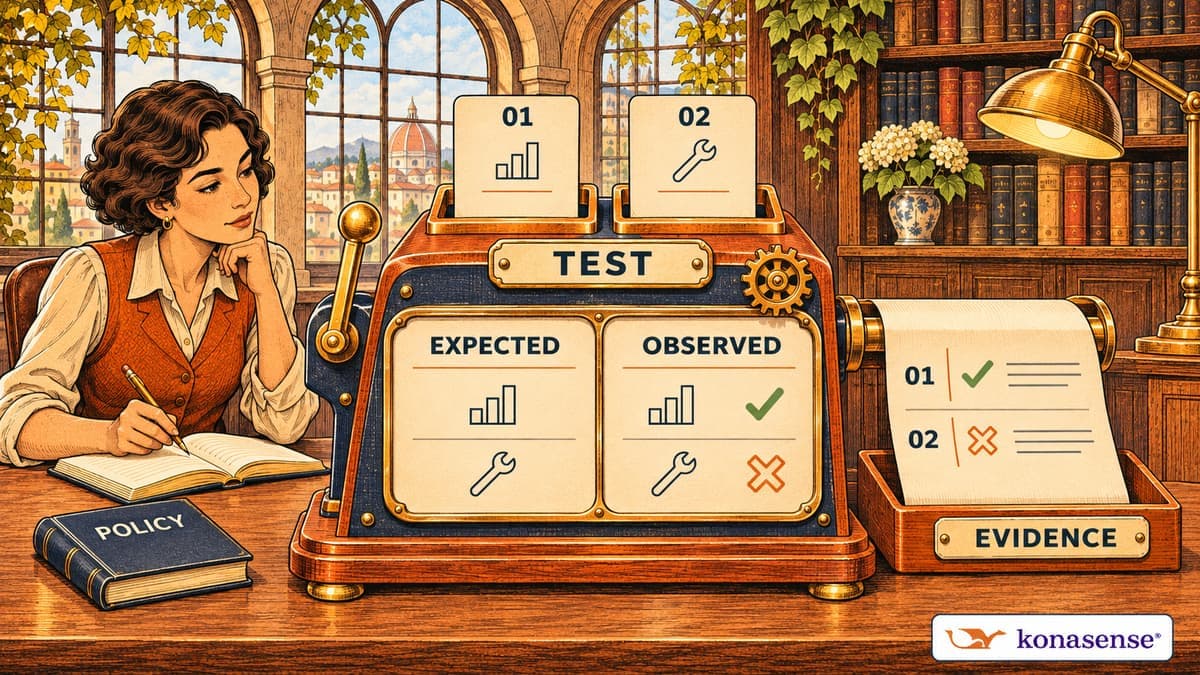
Um compromisso de governança de IA se torna útil quando alguém consegue testá-lo, examinar o resultado e decidir o que precisa mudar. A política registra uma intenção. Uma demonstração bem-sucedida mostra que algo funcionou uma vez. Nenhuma das duas, isoladamente, diz ao conselho se determinado controle continua funcionando no processo que a empresa aprovou.
Em 9 de outubro de 2026, a ANPD anunciou seu segundo relatório de monitoramento do sandbox de IA, com coleta de evidências, classificação de riscos, mitigação e retestagem. Trata-se de um piloto supervisionado, não de uma nova obrigação geral ou certificação. A abordagem a seguir é nossa recomendação para a revisão empresarial, não uma exigência da ANPD.
Comece por uma afirmação que possa reprovar num teste
“Protegemos informações confidenciais quando os colaboradores usam IA” é um objetivo. Quem desenha o teste ainda precisa adivinhar quais informações, qual aplicação, qual conta e o que significa proteger. Uma afirmação testável explicita essas escolhas antes da demonstração.
Considere este controle hipotético: um analista financeiro, numa aplicação corporativa de IA especificada, pode resumir um relatório de despesas sem dados sensíveis, mas não pode enviar um relatório com dados de contas bancárias. Identifique a configuração da conta, a forma de envio, a versão da política, a resposta esperada e o responsável pelo resultado. Se houver várias interfaces de acesso à aplicação, registre quais fazem parte do teste.
Essa precisão expõe uma divergência que a empresa precisa resolver. O Financeiro pode precisar de um processo que a Segurança ainda não consegue controlar em determinada superfície. Registrar a lacuna permite ao responsável restringir o caso de uso ou escolher outra proteção. Dizer apenas que a aplicação está “aprovada” esconde a decisão.
Teste o uso permitido com o mesmo cuidado do uso proibido
Um controle que interrompe qualquer tarefa não demonstrou que o processo aprovado é viável. Ao lado do caso proibido, teste um uso legítimo. Com registros sintéticos, verifique se o relatório sem dados sensíveis pode seguir e se a versão proibida recebe o tratamento esperado. Documente as entradas e os resultados esperados para que outra pessoa consiga repetir o exercício.
Depois, varie uma condição relevante: outra forma de envio suportada, outro perfil de usuário ou a ausência de informação necessária à decisão. Quando não houver como verificar algo, registre o limite. Uma ação que ninguém observou não deve contar como aprovada no teste.
Combine antes como tratar a falha. Quem pode suspender o processo? Quem decide se uma exceção é aceitável? Qual trabalho pode continuar com segurança durante a investigação? Essa atribuição deve pertencer a uma função definida, não à pessoa que estiver olhando a tela naquele momento.
Guarde um registro da decisão, não um depósito de conteúdo sensível
O revisor precisa de informação suficiente para relacionar a afirmação sobre o controle ao resultado observado. No teste financeiro hipotético, isso inclui identificador do caso, configuração relevante, resultado esperado e real, data do teste e referência à evidência. Também precisa de uma explicação para qualquer diferença entre os resultados.
O registro deve distinguir a decisão do seu efeito. Um sistema informar “negar” é uma observação; confirmar que o destino não recebeu o envio é outra. Um teste pode precisar de evidências dos dois lados. Se a equipe só consegue estabelecer o primeiro fato, esse é o alcance da conclusão.
Use dados sintéticos nos testes repetíveis sempre que possível. Nas análises de produção, defina acesso, retenção e o conteúdo mínimo necessário à investigação. Guardar todos os prompts indefinidamente pode criar outro repositório sensível. Nosso guia de trilha de auditoria para agentes de IA aprofunda a diferença entre um registro útil e a coleta indiscriminada de conteúdo.
Reavalie o resultado quando suas premissas mudarem
Um teste aprovado pertence a uma configuração específica. Ele não deve virar, silenciosamente, evidência para uma nova versão da aplicação, outra integração ou uma classe diferente de dados. Registre quais mudanças exigem retestagem e quem precisa identificá-las.
O mesmo vale quando o negócio muda o processo. Uma equipe que usava IA para redigir um resumo interno pode passar a usá-la para enviar esse resumo ao cliente. Mesmo sem mudança de aplicação ou modelo, a ação permitida e sua consequência mudaram. O teste anterior não responde à nova pergunta.
A cada mudança relevante, decida se é preciso repetir um teste, acrescentar um caso ou retirar a autorização para determinado uso. Preserve os resultados anteriores como evidência histórica. Trocar a data de um antigo “aprovado” pela data de hoje, sem novo teste, reduz a credibilidade do registro.
Entregue um registro de teste que permita decidir
No processo financeiro hipotético, a entrega final é um registro de teste preenchido. Os campos abaixo ligam o controle a uma decisão, sem tratar um resultado esperado como algo que já foi observado.
| Campo | O que registrar |
|---|---|
| Resultado esperado | O relatório sem dados sensíveis pode ser enviado; o relatório com dados de contas bancárias, não. |
| Resultado observado | Se cada tentativa prosseguiu, foi impedida ou não pôde ser verificada. |
| Evidência | Referências às entradas do teste, à configuração e versão da política, ao registro do evento e à confirmação do lado do destino, quando disponível. |
| Decisão | Continuar no escopo testado, investigar uma lacuna ou suspender esse uso. Registrar o responsável e a mudança que exigirá novo teste. |
O responsável pelo processo pode usar esse registro para decidir se o uso deve continuar nas condições testadas. Se a decisão chegar ao conselho, virá com uma incerteza específica e uma resposta proposta. Essa é uma entrega concreta de governança de IA, além da contagem de aplicações aprovadas.
Traga um controle para a conversa
Converse com a KonaSense sobre um processo, o limite que precisa governar e a evidência que esperaria ver numa demonstração.