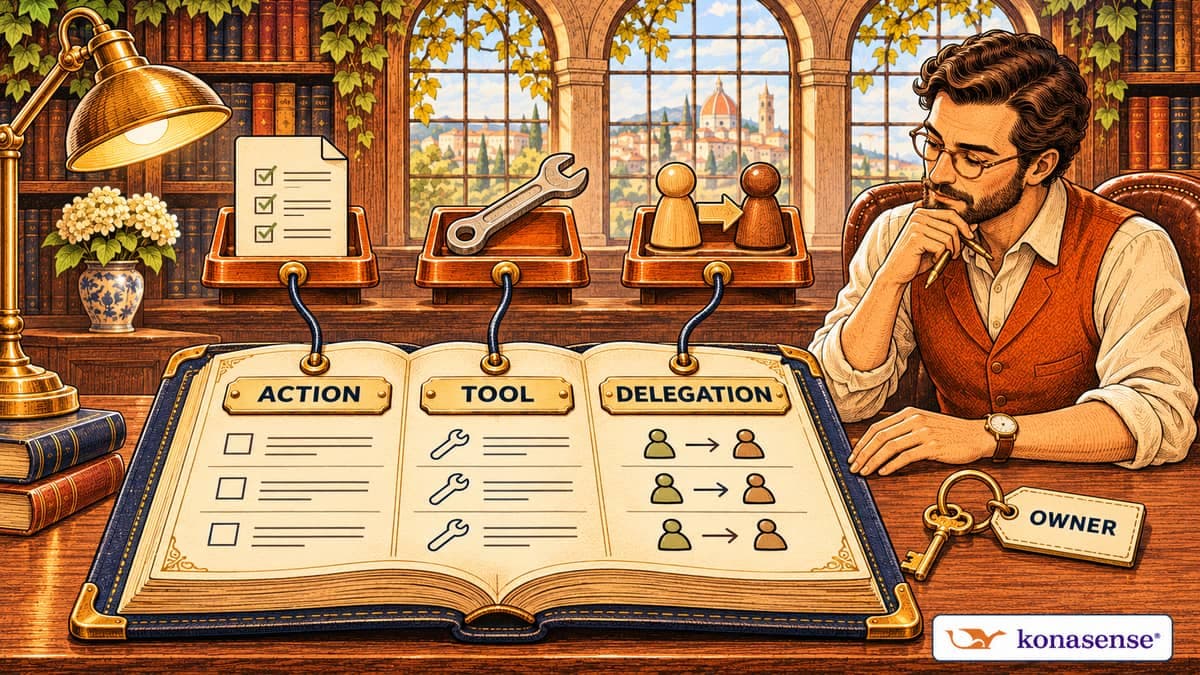
Um registro de riscos de agentes de IA deve explicar como uma consequência para o negócio poderia ocorrer e qual autoridade permite a ação envolvida. O nome do modelo e uma classificação genérica não descrevem uma ferramenta capaz de alterar dados de pagamento ou um serviço delegado com acesso maior do que a tarefa exige. Essas relações precisam aparecer no registro.
Um rascunho de taxonomia oferece um bom momento para revisar
Em 9 de novembro de 2026, o NIST publicou o Initial Public Draft da SP 2400-102 E2026, que atualiza sua taxonomia de aprendizado de máquina adversarial com foco em sistemas agênticos. O prazo para comentários termina em 18 de dezembro de 2026. Trata-se de um rascunho em consulta, não de uma norma final ou certificação de produto.
A estrutura abaixo é nossa recomendação para revisar a autoridade de um agente, não um modelo obrigatório do NIST. Ela conecta um cenário de negócio às operações e permissões que poderiam produzi-lo, para que o responsável decida qual acesso precisa mudar ou qual incerteza precisa ser resolvida.
Descreva a ação por trás da perda
Considere um exemplo hipotético: um agente financeiro tem autorização para conciliar faturas de fornecedores. Ele delega uma consulta a um serviço conectado ao sistema contábil. Esse serviço pode ler os cadastros de fornecedores, mas sua credencial também permite alterar dados de pagamento. A tarefa de conciliação não autorizou essas alterações.
O registro deve descrever a possível consequência: uma alteração não autorizada no destino de pagamento de um fornecedor pode fazer com que um pagamento válido siga para a conta errada. “Resposta incorreta da IA” não descreve esse caminho. A operação relevante é alterar o cadastro de pagamento, e o acesso envolvido pertence ao serviço que consegue fazer a mudança.
Mantenha o inventário de modelos ligado a esse registro, sem usá-lo como substituto do caminho de execução. Uma mudança de modelo pode ser menos relevante para esse cenário do que uma alteração de permissão do conector que passe a permitir escrita. Nossa visão geral de governança de agentes de IA explica por que ações e permissões precisam acompanhar o modelo nesse escopo.
Acompanhe a identidade que executa o trabalho delegado
Registre qual participante recebe a tarefa, quais dados recebe e qual identidade usa para acessar o sistema seguinte. Não presuma que as restrições do pedido original sejam aplicadas pelo serviço seguinte. Uma descrição de tarefa limitada não reduz, por si só, o alcance de uma credencial.
No exemplo, a área financeira responde pela conciliação, enquanto uma equipe de plataforma pode administrar as permissões do conector. O registro precisa mostrar as duas responsabilidades: quem decide se os dados de pagamento podem mudar e quem consegue restringir o acesso do serviço. Se a equipe não sabe qual identidade executa uma escrita, registre essa incerteza em vez de presumir que as permissões do agente se mantêm ao longo de todo o fluxo.
Preencha um registro de risco antes de ampliar o inventário
O exemplo abaixo usa o cenário hipotético de conciliação. É um apoio à revisão proposto por nós, não uma metodologia de pontuação ou checklist de conformidade. As restrições e verificações propostas não representam controles comprovados em uma implantação real.
| Registro | Exemplo preenchido |
|---|---|
| Consequência e responsável | Um pagamento a fornecedor segue para uma conta não autorizada após uma alteração cadastral. A tesouraria responde pela decisão de pagamento. |
| Ação, ferramenta e recurso | O serviço de conciliação altera dados de pagamento de um fornecedor por meio do conector contábil. |
| Limite da delegação | O agente pode solicitar uma consulta. Alterar os dados de pagamento exige um fluxo autorizado separado. |
| Controle proposto e evidência | Restringir o serviço de consulta à leitura. Verificar suas permissões efetivas e tentar uma atualização proibida em um fornecedor fictício, em ambiente de teste isolado; examinar o estado resultante. |
| Gatilho de revisão | As permissões do conector mudam, o agente recebe uma ferramenta de escrita ou outro serviço entra no caminho de delegação. |
O registro torna concreta a próxima tarefa: o responsável pela plataforma pode examinar a credencial do serviço, e o responsável financeiro pode confirmar que a conciliação não inclui alterar dados de pagamento. A mesma divisão identifica quem precisa rever o risco se o negócio pedir que o agente passe a executar essa ação adicional.
Diferencie uma configuração da evidência de que a restrição funcionou
Uma captura registra o que a interface exibia. Sozinha, não comprova que a configuração estava aplicada nem que uma ação posterior a respeitou. Nesse cenário, a avaliação precisa da identidade executora, das permissões aplicáveis e do resultado da tentativa de alteração. Uma mensagem de bloqueio, isoladamente, pode deixar o estado efetivo sem confirmação.
Mantenha referências a esses registros, em vez de copiar cada comando ou conteúdo sensível para o inventário. O guia de trilha de auditoria de agentes explica como relacionar decisões e resultados, preservando as lacunas do que é possível comprovar.
Use a revisão para escolher uma resposta: reduzir o acesso, mudar o caminho de delegação, obter a evidência que falta ou aceitar uma exposição delimitada com um responsável definido. Um novo nome de risco tem valor quando ajuda alguém a tomar essa decisão.