A avaliação de risco de IA é um ponto de partida, não um registro da operação
A versão web da autoavaliação ética de IA no Brasil traz uma pergunta de gestão: é possível reconstruir o que mudou depois da aprovação de um uso de IA?

9 posts
A versão web da autoavaliação ética de IA no Brasil traz uma pergunta de gestão: é possível reconstruir o que mudou depois da aprovação de um uso de IA?
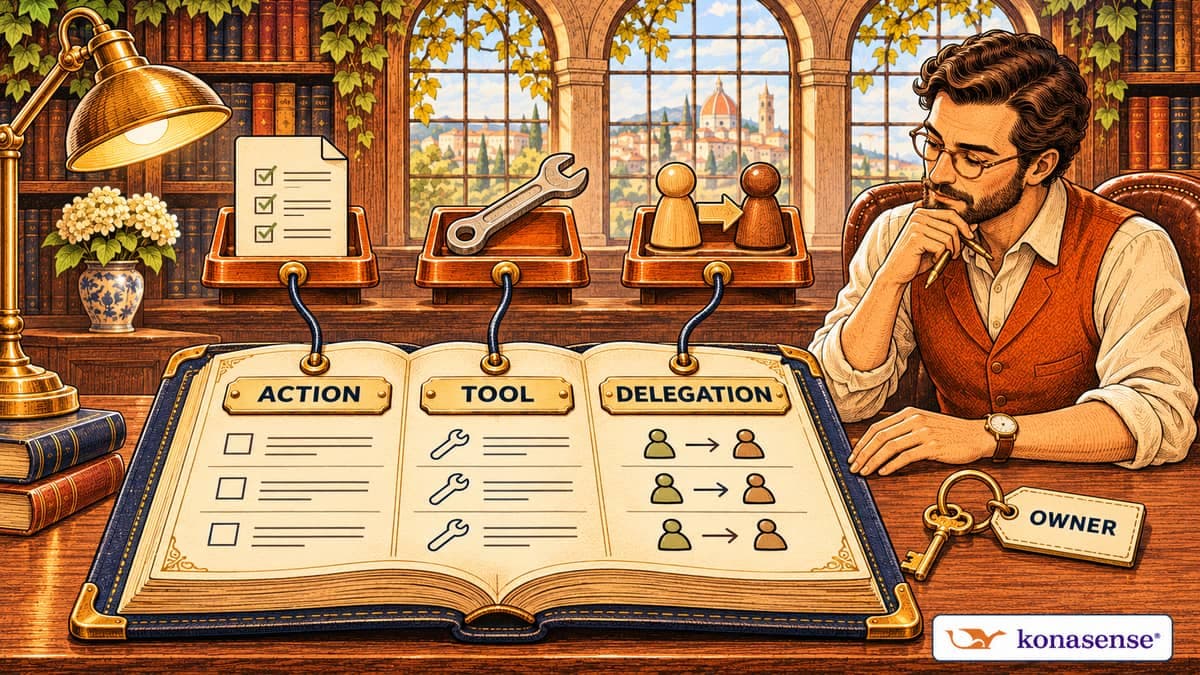
O rascunho de taxonomia do NIST motiva uma revisão dos riscos de agentes: identificar a ação, o acesso da ferramenta, o limite da delegação e o responsável.
O alerta do CERT-EU sobre o ARTEX traz a autoridade para conter incidentes à pauta executiva: quem pode agir, dentro de quais limites e com quais evidências?
Para empresas no Brasil e na América Latina, autonomia em IA exige decisões sobre dados, idioma, fornecedores e responsabilidade pela operação local.
O modelo aprovado é apenas uma parte da operação. A supervisão executiva também precisa delimitar o software, as permissões e as mudanças ao seu redor.
Skills podem circular entre equipes e plataformas. Finalidade, permissões, responsáveis e condições de aprovação precisam acompanhar esse uso.
Transforme a política de IA em decisões aplicáveis: tarefas e dados permitidos, responsabilidade pela revisão e um caminho claro para exceções.
Concluir a tarefa é só um critério de aceite para agentes de IA. Defina autoridade, alternativas permitidas e evidências sobre o caminho percorrido.
Como transformar compromissos de governança de IA em testes delimitados, registros verificáveis e decisões que o conselho possa questionar.