O colaborador precisa conseguir usar a política de IA para decidir antes de enviar dados ou agir com base numa resposta. Se o documento pede “uso responsável”, mas não resolve uma tarefa rotineira, a empresa deixou a interpretação do risco para o colaborador, sem orientação suficiente.
Em 13 de outubro de 2026, a Suseso, do Chile, apresentou sua política institucional de IA generativa, aprovada em setembro. Ela descreve tarefas de apoio permitidas, revisão humana e restrições a informações sensíveis. É a política de uma instituição, não uma regra regional ou exigência brasileira. O exemplo provoca uma pergunta de gestão: nossos colaboradores conseguem transformar a nossa política numa decisão de trabalho?
Escreva regras sobre o trabalho, além da lista de aplicações
A lista de aplicações aprovadas diz por onde começar. Não resolve o que pode ser feito ali. Resumir um relatório público e resumir um prontuário de colaborador são decisões diferentes, mesmo que a interface seja idêntica.
Para cada processo frequente, descreva a tarefa, os dados permitidos, a conta ou ambiente exigido, a revisão esperada e o destino permitido para o resultado. Assim, o colaborador consegue seguir uma sequência sem precisar traduzir princípios amplos para uma arquitetura de segurança.
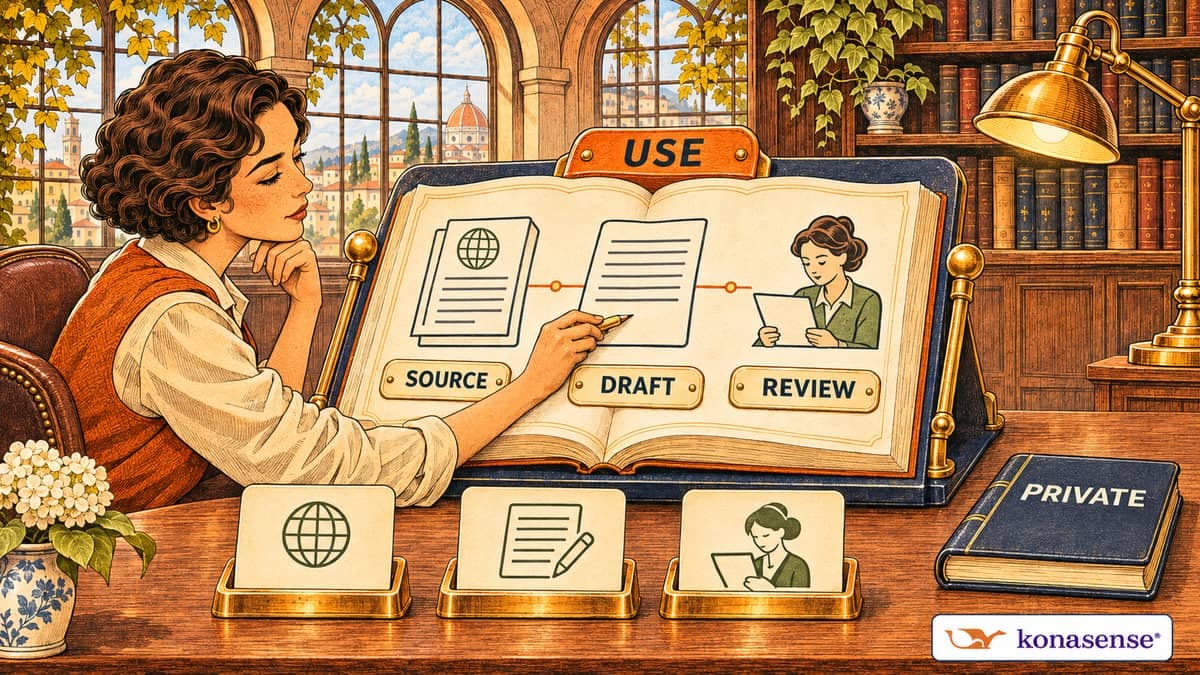
Considere uma equipe hipotética de atendimento preparando uma resposta ao cliente. Uma regra útil pode permitir a redação com base numa central de ajuda pública aprovada, exigir conferência por uma pessoa e reservar o envio para essa pessoa. Deve explicar, separadamente, se informações específicas do cliente podem entrar na ferramenta. A permissão para redigir não deve ser interpretada como permissão para usar qualquer dado.
Explique o limite dos dados na linguagem da função
“Não compartilhe dados confidenciais” é difícil de aplicar quando as pessoas não reconhecem esse conteúdo nos materiais do dia a dia. Dê exemplos próprios da função: uma conversa de suporte, uma proposta comercial ainda não divulgada, uma planilha de pessoal ou uma captura de sistema interno. Explique quais elementos mudam a decisão e onde esclarecer a classificação quando houver dúvida.
Use exemplos sintéticos. Um treinamento não precisa dos dados de um cliente real para ilustrar uma entrada proibida. O colaborador também não deveria precisar enviar material sensível para uma IA não aprovada só para descobrir se a regra se aplica.
Separe a autorização da aplicação da autorização dos dados. A aprovação pode depender da conta, das condições contratuais ou do ambiente configurado. A política deve identificar o caminho aprovado de um jeito reconhecível para o colaborador e oferecer uma alternativa segura quando ele estiver indisponível. Essa é a ligação prática entre a política escrita e a governança do uso de IA.
Diga o que o revisor precisa conferir
“Uma pessoa deve revisar o resultado” atribui uma atividade sem definir um critério. Na resposta hipotética de atendimento, o revisor deve conferir se o conteúdo corresponde às fontes, se expõe informação ao destinatário errado e se assume um compromisso que a empresa não autorizou.
Resultados diferentes pedem revisores diferentes. Alguém pode melhorar a redação de uma explicação financeira sem ter autoridade para validar o cálculo ou aprovar um reembolso. Identifique a decisão que exige conhecimento ou autoridade e atribua a função responsável. Não presuma que quem solicitou o resultado pode aprovar todas as consequências.
Defina também o que fazer quando a revisão encontra incerteza. Pode ser necessário voltar à fonte, consultar um especialista ou interromper a tarefa. Uma revisão que só oferece a opção de aprovar corre o risco de virar formalidade.
Crie um caminho viável e responsável para exceções
A política precisa tratar o trabalho que não cabe nos exemplos. Informe quem recebe a dúvida, quais informações precisa e o que o colaborador pode fazer enquanto espera. “Consulte a Segurança” é insuficiente se ninguém sabe qual canal usar ou se um prazo urgente muda a regra.
Num pedido de exceção, solicite o objetivo de negócio, a categoria dos dados, a ferramenta e conta propostas, o resultado esperado e a razão pela qual o caminho aprovado não atende. Evite recolher o conteúdo sensível, salvo quando necessário à decisão e por um canal adequado.
Se a exceção for concedida, defina responsável, escopo e validade. Uma autorização pontual para uma equipe não deve se transformar silenciosamente em regra para a empresa inteira. Pedidos recorrentes justificam rever a política: talvez falte um processo suportado, uma orientação mais clara ou uma decisão explícita de manter a atividade restrita.
Entregue à equipe de atendimento uma regra utilizável
No atendimento hipotético, transforme a política numa instrução curta que cubra a tarefa habitual e o ponto em que o colaborador precisa parar:
Redija apenas com base na central de ajuda pública aprovada, usando a conta corporativa indicada. Mantenha informações específicas do cliente fora dessa etapa de redação. Antes de enviar, o colaborador responsável pelo caso confere a resposta com as fontes, confirma o destinatário e retira qualquer compromisso que não tenha autoridade para assumir. Se a resposta exigir informação fora da fonte aprovada, interrompa a etapa de IA e encaminhe o caso ao responsável definido na política, pelo canal aprovado.
Apresente essa regra às equipes relevantes com duas solicitações sintéticas: uma que possa ser respondida pela central de ajuda pública e outra que dependa de informações privadas da conta. Pergunte qual pode seguir, o que precisa ser conferido e para onde deve ir o segundo caso. Respostas divergentes mostram onde a regra, os exemplos ou o encaminhamento precisam ficar mais claros. O exercício avalia a utilidade do documento, não a conduta dos colaboradores.
Na governança de IA de uma operação no Brasil e na América Latina, mantenha uma estrutura comum de decisão, com validação dos requisitos e da redação pelos responsáveis locais. Copiar a política de outra instituição não demonstra que as responsabilidades da sua empresa foram atendidas.
Traga uma decisão que sua política ainda não resolve
Converse com a KonaSense sobre um processo dos colaboradores, seus limites para dados e os pontos em que controles operacionais poderiam apoiar a política.