Uma skill aprovada para uma equipe não deveria levar automaticamente a mesma autoridade para outra. Instruções reutilizáveis circulam com facilidade. A permissão para usar dados de clientes, alterar um repositório ou publicar um resultado precisa continuar vinculada a uma finalidade e a um ambiente específicos.
Em 22 de outubro de 2026, a Anthropic anunciou a doação do Agent Skills à Agentic AI Foundation. O padrão reúne instruções em um arquivo SKILL.md, com scripts ou referências de apoio. Um formato comum facilita o reúso, mas não torna qualquer pacote adequado a qualquer atividade empresarial.
A questão executiva aparece quando uma experiência bem-sucedida vira prática recorrente. Ao copiar uma skill útil para outro departamento, alguém verifica quais premissas deixaram de valer? É nesse momento que a adoção precisa de um processo de decisão que acompanhe o artefato.
Aprove um uso com limites definidos
Considere uma skill hipotética que prepara a revisão trimestral de um cliente. No ambiente de testes de vendas, ela consulta registros sintéticos e produz um documento local. Em produção, as mesmas instruções poderiam encontrar contratos confidenciais, históricos de atendimento ou credenciais de uma ferramenta de publicação. O nome da skill continua igual. As consequências do uso mudam.
A aprovação deve, portanto, descrever a combinação de skill, tarefa, grupo de usuários, dados e ambiente. “Aprovada para resumos de contas usando estes registros” orienta uma decisão. “Skill aprovada” obriga a próxima equipe a adivinhar o que foi avaliado. Essa é uma aplicação prática da governança de agentes de IA: a autoridade pertence a uma atividade delimitada, não apenas a um arquivo reutilizável.
Isso também preserva o reúso que faz sentido. Uma adaptação de baixo risco pode avançar dentro de condições conhecidas; uma mudança na sensibilidade dos dados ou no acesso externo passa por uma revisão específica. Cada cópia não exige um novo comitê. Exige uma resposta clara sobre a validade da decisão anterior.
Permita que outra equipe entenda a aprovação
Recomendamos um registro curto que acompanhe cada uso aprovado. Ele deve identificar o responsável de negócio, quem mantém tecnicamente o artefato, a versão revisada, as entradas permitidas, os resultados esperados e as ações proibidas. Inclua o ambiente da avaliação e as mudanças que exigiriam nova revisão.
O responsável de negócio responde se o procedimento continua adequado. Quem mantém a skill explica o que mudou no artefato e em suas dependências. Segurança avalia o acesso necessário à tarefa. São responsabilidades diferentes. Concentrá-las em quem fez o primeiro download cria uma autoridade de aprovação por acidente.
Trate mudanças de acesso como mudanças de risco
Avalie as mudanças pelo efeito sobre o comportamento, estejam elas no código ou nas instruções escritas. Uma correção tipográfica que preserva o sentido difere de uma instrução para enviar documentos para fora da empresa. Verifique se a atualização muda os dados consultados, os sistemas acessados, as credenciais utilizadas, as ações tentadas ou as pessoas afetadas pelo resultado.
No exemplo da revisão de clientes, corrigir um erro de grafia em um título pode permanecer dentro da aprovação original. Trocar “salve o rascunho localmente” por “envie o relatório ao cliente” exige nova revisão, mesmo que o único arquivo alterado seja o SKILL.md. O destinatário e a autoridade para enviar importam mais do que o tamanho da edição.
Defina também como encerrar o uso. Se o responsável sair, uma dependência deixar de ser adequada ou a tarefa for descontinuada, alguém precisa ter autoridade para retirar a aprovação e avisar as equipes. Um catálogo que facilita a adoção, mas não permite encerrar um uso, deixa o processo incompleto.
Teste a tarefa no ambiente em que ela será executada
Um exercício de aceite pode usar dados representativos e não sensíveis no ambiente pretendido. Peça à equipe que demonstre um resultado permitido, uma tentativa fora do escopo e as evidências disponíveis depois. Registre quais restrições o ambiente aplica tecnicamente e quais dependem de orientação ao funcionário.
Por exemplo, escrever “não publicar” em um procedimento e testar uma restrição de acesso à publicação oferecem garantias diferentes. A revisão deve tornar essa diferença visível para quem aceita o risco. Também precisa registrar o que o teste não cobriu, incluindo outras aplicações ou credenciais ainda não avaliadas.
A evidência deve ser proporcional. Uma trilha de auditoria de agentes pode ser estruturada em torno do contexto da tarefa, da decisão relevante e do resultado, sem transformar o programa de aprovação em um arquivo de todo documento confidencial usado pelos funcionários.
Envie uma ficha de transferência junto com a skill
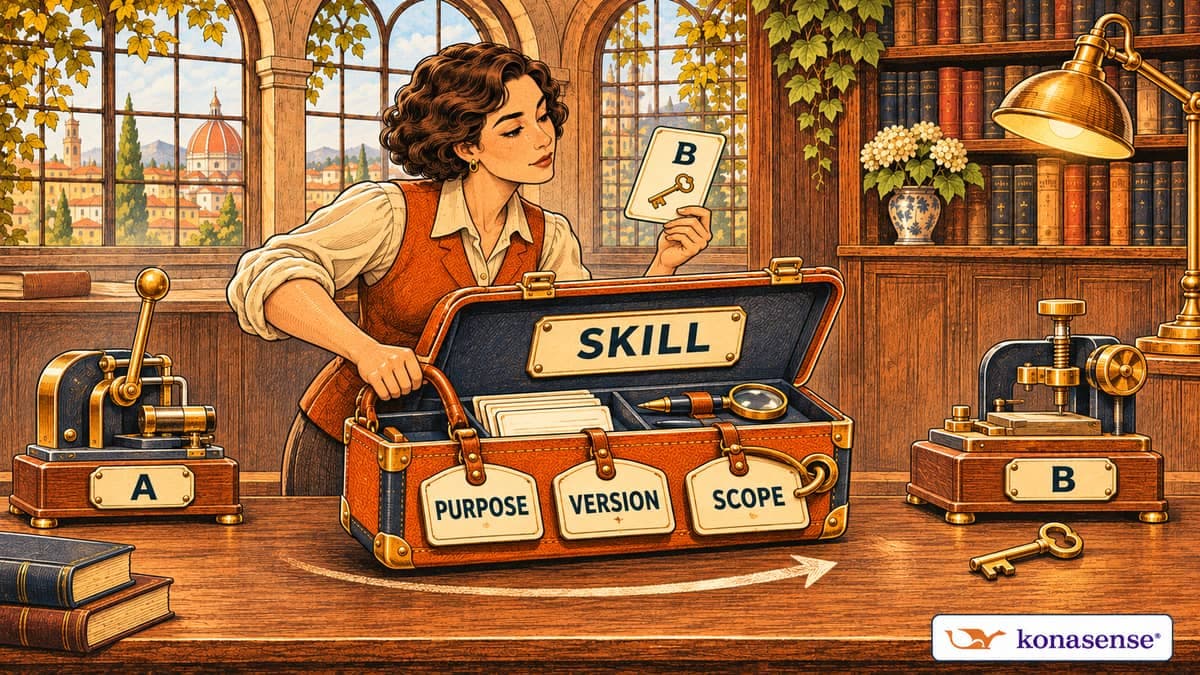
Para a skill de revisão de clientes, a ficha deve permitir que a equipe destinatária compare o uso aprovado com o uso pretendido:
- Origem e versão: a fonte e a versão exata da skill avaliada, incluindo scripts de apoio e dependências.
- Finalidade aprovada: produzir um rascunho local de revisão do cliente com registros sintéticos; a distribuição externa não foi avaliada.
- Ambiente de origem: o ambiente de testes de vendas, a conta de operação e os acessos usados no teste.
- Destino: a equipe e o ambiente que receberão a skill, com indicação de novos conjuntos de dados ou acessos à publicação.
- Decisão de revisão: quem aceita o uso no destino, quais condições precisam ser reavaliadas e qual permissão ou restrição resulta da análise.
Associe a data da revisão à versão e ao destino avaliados. Se a nova equipe precisar de contratos reais de clientes, a ficha deve mostrar que esse uso continua sem avaliação até que alguém o examine. A rotina de formatação pode ser reutilizável desde já, enquanto o acesso aos contratos ainda depende de uma decisão.